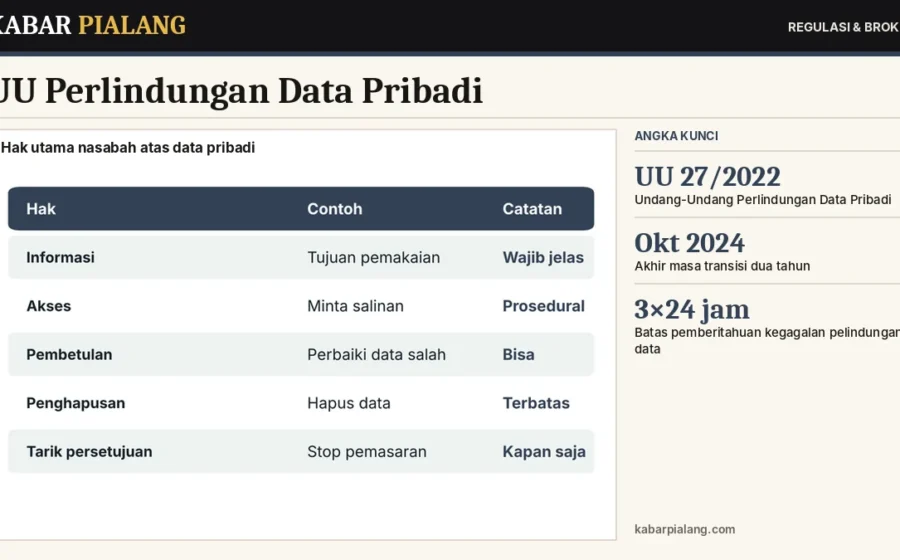
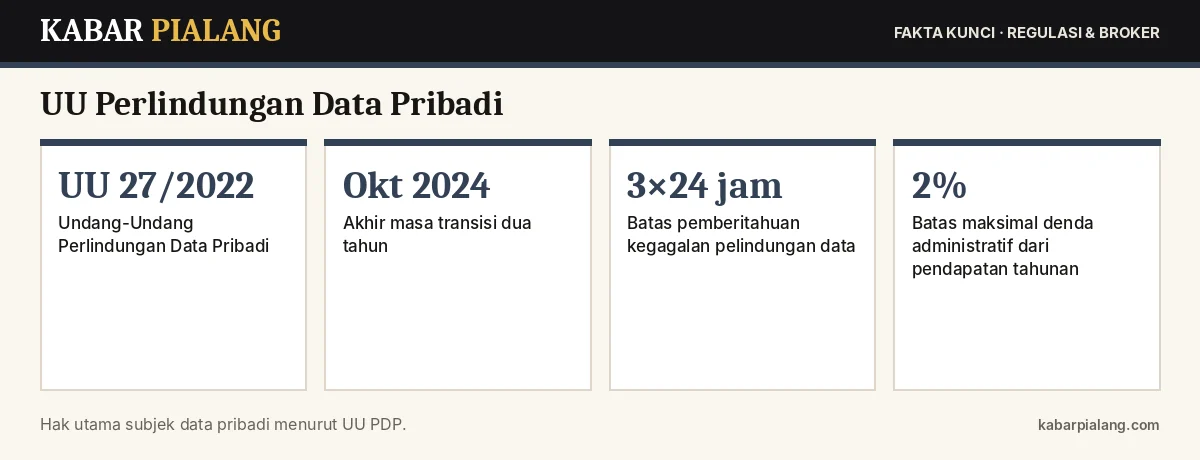
UU Perlindungan Data Pribadi, yaitu Undang-Undang Nomor 27 Tahun 2022 (UU PDP), memberi nasabah hak untuk mengetahui, mengakses, membetulkan, dan dalam kondisi tertentu menghapus data pribadinya, serta menarik persetujuan pemrosesan data. Lembaga keuangan sebagai pengendali data wajib menjaga keamanan data dan memberi tahu nasabah paling lambat 3×24 jam jika terjadi kegagalan pelindungan data. Masa transisi UU ini berakhir pada Oktober 2024, sehingga seluruh ketentuannya sudah berlaku penuh.
Apa Itu Data Pribadi dalam Layanan Keuangan?
Data pribadi adalah data tentang orang perseorangan yang dapat mengidentifikasi seseorang, baik langsung maupun tidak langsung. UU PDP membedakan dua jenis:
- Data pribadi umum: nama, jenis kelamin, kewarganegaraan, agama, dan data lain yang dapat mengidentifikasi seseorang.
- Data pribadi spesifik: termasuk data kesehatan, biometrik, genetika, catatan kejahatan, data anak, dan data keuangan pribadi.
Data keuangan seperti saldo, riwayat transaksi, dan informasi rekening termasuk kategori spesifik yang memerlukan perlindungan lebih ketat.
Apa Saja Hak Nasabah sebagai Subjek Data?
| Hak | Penjelasan singkat |
|---|---|
| Hak atas informasi | Mengetahui identitas pengelola, tujuan, dan dasar pemrosesan data |
| Hak akses | Mendapat salinan data pribadi sesuai ketentuan |
| Hak pembetulan | Memperbaiki data yang tidak akurat |
| Hak penghapusan | Meminta penghapusan data dalam kondisi tertentu |
| Hak menarik persetujuan | Menghentikan pemrosesan berbasis persetujuan, misalnya pemasaran |
| Hak keberatan | Menolak keputusan yang sepenuhnya otomatis yang berdampak signifikan |
| Hak ganti rugi | Menggugat atas pelanggaran pemrosesan data |
Beberapa hak memiliki pengecualian, misalnya data yang wajib disimpan untuk kepentingan hukum, pengawasan sektor keuangan, atau pencegahan pencucian uang.
Apa Kewajiban Lembaga Keuangan?
Lembaga keuangan, termasuk bank, perusahaan efek, pialang berjangka, dan penyelenggara aplikasi investasi, sebagai pengendali data wajib:
- Memproses data secara sah, terbatas, dan sesuai tujuan yang disampaikan.
- Menjaga keamanan data dari akses dan pengungkapan tidak sah.
- Memberi tahu subjek data dan lembaga terkait paling lambat 3×24 jam jika terjadi kegagalan pelindungan data.
- Menunjuk pejabat atau petugas pelindungan data dalam kondisi tertentu.
- Menghapus atau memusnahkan data yang sudah tidak diperlukan sesuai ketentuan retensi.
Pelanggaran dapat dikenai sanksi administratif, termasuk denda hingga 2% dari pendapatan tahunan, selain ketentuan pidana untuk perbuatan tertentu seperti memperoleh atau mengungkapkan data pribadi secara melawan hukum.
Bagaimana UU PDP Berkaitan dengan Pialang Berjangka?
Saat membuka rekening, nasabah menyerahkan data identitas, data keuangan, dan profil risiko. Pialang wajib menjaga data ini dan hanya memakainya sesuai tujuan. Dokumen pembukaan rekening dibahas di dokumen wajib sebelum membuka rekening pialang berjangka. Jika data dipakai untuk pemasaran pihak ketiga tanpa persetujuan, nasabah dapat menolak dan menarik persetujuan.
Apa yang Harus Dilakukan jika Data Bocor?
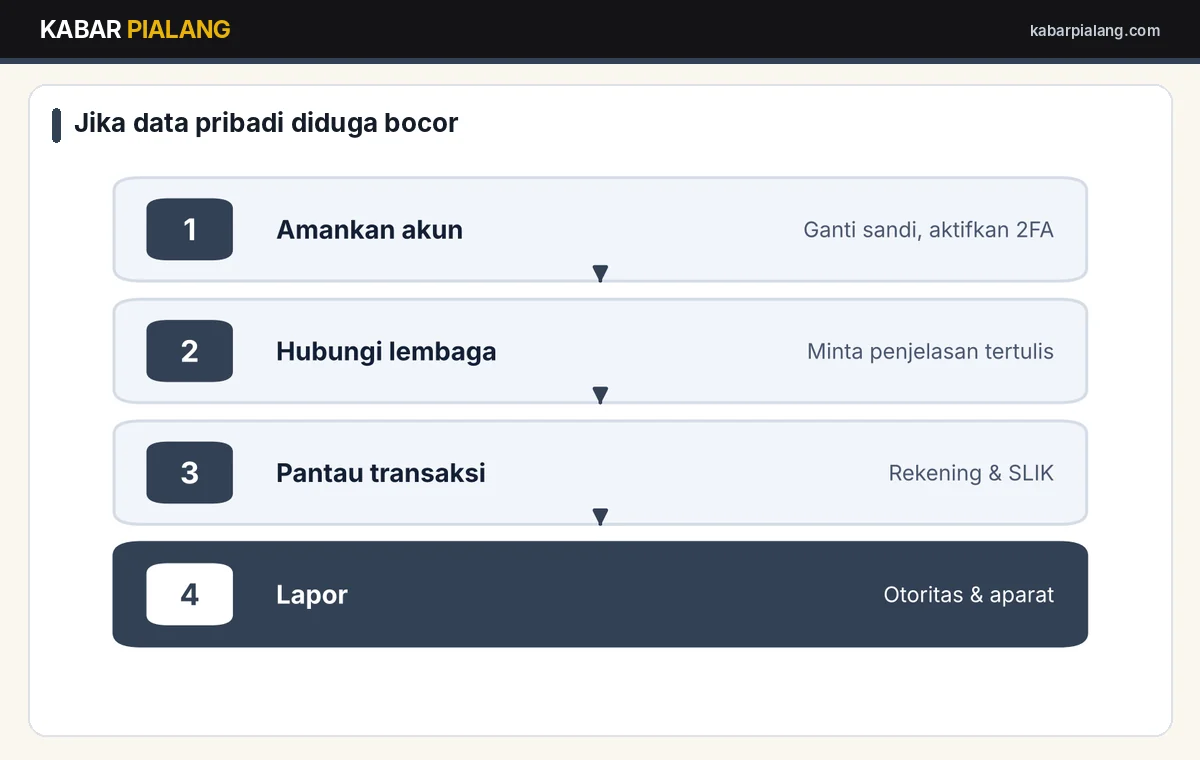
- Amankan akun: ganti kata sandi, aktifkan autentikasi dua faktor, dan waspadai kode OTP yang tidak diminta.
- Hubungi lembaga terkait dan minta penjelasan tertulis tentang data apa yang terdampak serta langkah pemulihannya.
- Pantau rekening dan riwayat kredit, misalnya melalui SLIK OJK, untuk mendeteksi pinjaman atas nama Anda.
- Laporkan ke otoritas sektor keuangan dan, jika ada kerugian, ke aparat penegak hukum.
- Waspadai penipuan lanjutan yang memakai data bocor, seperti telepon atau pesan yang mengaku petugas bank.
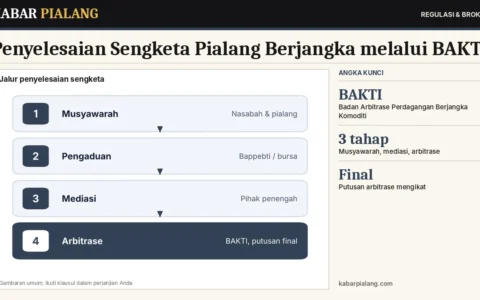
Jalur pengaduan sektor keuangan dibahas di cara mengadu ke OJK dan Bappebti.
Bagaimana Membatasi Risiko Data Disalahgunakan?
- Baca kebijakan privasi sebelum menyetujui, terutama bagian berbagi data dengan pihak ketiga.
- Berikan izin aplikasi secukupnya; aplikasi investasi tidak memerlukan akses kontak atau galeri.
- Jangan mengirim foto KTP lewat chat kepada pihak yang belum diverifikasi.
- Tambahkan tanda air bertuliskan tujuan pada salinan dokumen identitas.
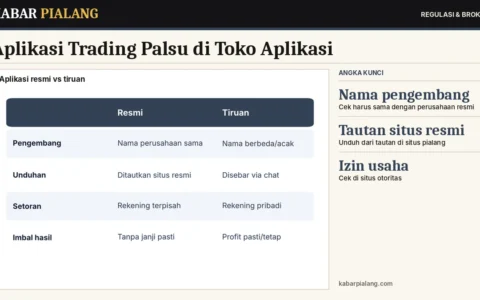
Modus pencurian data lewat aplikasi tiruan dibahas di aplikasi trading palsu di toko aplikasi.
Bagaimana Contoh Menggunakan Hak Akses?
Nasabah yang ingin mengetahui data apa saja yang disimpan lembaga keuangan dapat mengajukan permintaan tertulis melalui saluran layanan nasabah resmi. Sebutkan identitas, nomor rekening atau akun, dan data yang diminta. Simpan bukti pengajuan dan tanggalnya. Jika jawaban tidak diberikan dalam waktu wajar atau ditolak tanpa alasan jelas, nasabah dapat meneruskan keluhan ke otoritas pengawas sektor terkait.
Bagaimana Hubungan UU PDP dengan Aturan Sektor Keuangan?
Selain UU PDP, lembaga keuangan juga tunduk pada aturan perlindungan konsumen dan kerahasiaan dari otoritas sektor masing-masing. Dalam praktiknya, keduanya saling melengkapi: UU PDP mengatur prinsip umum perlindungan data, sedangkan aturan sektoral mengatur teknis di industri keuangan.
Teks resmi UU PDP dapat dibaca di JDIH BPK, sedangkan informasi perlindungan konsumen sektor keuangan tersedia di OJK.
Artikel ini bersifat informasi umum dan bukan nasihat hukum. Untuk kepastian, rujuk peraturan resmi dan otoritas yang berwenang.
Pertanyaan yang Sering Diajukan
Apa itu UU PDP?
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, yang mengatur hak subjek data dan kewajiban pengelola data di Indonesia.
Apakah data keuangan termasuk data pribadi spesifik?
Ya. Data keuangan pribadi termasuk kategori data pribadi spesifik yang memerlukan perlindungan lebih ketat.
Berapa lama lembaga wajib memberi tahu kebocoran data?
Paling lambat 3×24 jam kepada subjek data dan lembaga terkait setelah terjadi kegagalan pelindungan data.
Apa sanksi bagi pengelola yang melanggar UU PDP?
Sanksi administratif, termasuk denda hingga 2% dari pendapatan tahunan, serta ketentuan pidana untuk perbuatan tertentu.
Apa yang harus dilakukan nasabah jika datanya bocor?
Amankan akun, minta penjelasan tertulis dari lembaga, pantau rekening dan riwayat kredit, lalu laporkan ke otoritas dan aparat bila ada kerugian.